Article publié le jeudi 24 septembre 2026 dans la catégorie business.
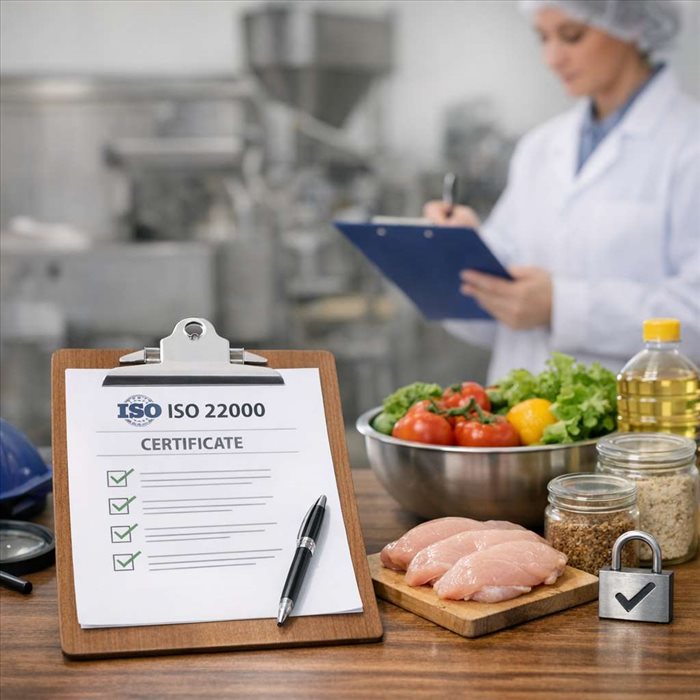
La certification ISO 22000 atteste qu’une organisation maîtrise les risques liés à la sécurité des denrées alimentaires au moyen d’un système de management structuré. Elle concerne l’ensemble de la chaîne alimentaire, de la production primaire à la restauration, au transport, au stockage ou à la fabrication d’emballages. Son obtention demande plus qu’un dossier documentaire : l’entreprise doit démontrer que ses pratiques sont appliquées, contrôlées et améliorées. Comprendre les exigences et préparer l’audit méthodiquement évite les non-conformités coûteuses.
Comprendre la certification ISO 22000 et son champ d’application
Objectif de la norme et entreprises concernées
ISO 22000 fixe les exigences d’un système de management de la sécurité des denrées alimentaires. Son objectif est d’identifier, prévenir et maîtriser les dangers biologiques, chimiques, physiques et allergéniques susceptibles d’affecter le consommateur.
La norme s’adresse à toute organisation intervenant dans la filière : producteurs, industriels, distributeurs, entreprises de transport, entrepôts, restaurateurs, fabricants d’équipements ou de matériaux au contact des aliments. Elle peut aussi concerner les prestataires de nettoyage, de lutte contre les nuisibles ou de maintenance lorsqu’ils influencent la sécurité alimentaire.
La certification est volontaire, sauf exigence contractuelle particulière, mais elle répond souvent aux demandes des donneurs d’ordre, distributeurs ou marchés internationaux. Elle s’inscrit dans une logique comparable à celle présentée dans ce guide sur la
définition et l’obtention d’une certification ISO.
Différence entre conformité ISO 22000, certification et exigences réglementaires
Respecter la réglementation sanitaire applicable est obligatoire, mais ne signifie pas automatiquement être certifié ISO 22000. La norme impose un cadre de management plus large : responsabilités définies, analyse des risques, communication, évaluation des performances et amélioration continue.
| Notion | Finalité | Validation |
| Conformité réglementaire | Respecter les obligations sanitaires applicables | Contrôles des autorités compétentes |
| Conformité ISO 22000 | Appliquer les exigences de la norme en interne | Autoévaluation ou audit interne |
| Certification ISO 22000 | Faire reconnaître le système de management | Audit par un organisme certificateur |
La certification ne remplace jamais les obligations légales. Elle fournit une méthode pour les intégrer, en garder la preuve et piloter leur respect dans la durée.
Maîtriser les exigences fondamentales de l’ISO 22000
Analyse des dangers, HACCP et programmes prérequis
L’entreprise doit construire une analyse des dangers fondée sur les principes HACCP. Elle recense les dangers à chaque étape, évalue leur probabilité et leur gravité, puis définit les mesures de maîtrise adaptées. Celles-ci peuvent être classées comme programmes prérequis, programmes prérequis opérationnels ou points critiques pour la maîtrise.
Les programmes prérequis couvrent notamment l’hygiène des locaux, le nettoyage-désinfection, la gestion de l’eau, les nuisibles, les déchets, la maintenance, les tenues, les fournisseurs et la prévention des contaminations croisées. Leur niveau de détail doit correspondre à l’activité et aux risques réellement rencontrés.
Un plan HACCP crédible repose sur des observations terrain, des données produits et procédés à jour, ainsi que sur une validation des seuils et méthodes de surveillance. Copier une analyse générique expose à des écarts lors de l’audit.
Management, traçabilité, communication et amélioration continue
La direction doit définir une politique de sécurité des denrées, attribuer les responsabilités et fournir les ressources nécessaires. L’équipe chargée de la sécurité alimentaire doit être compétente, pluridisciplinaire et capable d’actualiser l’analyse des dangers après toute modification importante.
Le système doit également assurer une
traçabilité amont et aval efficace, avec des procédures de retrait ou de rappel testées. La communication interne permet de remonter les incidents ; la communication externe organise les échanges avec fournisseurs, clients et autorités lorsque nécessaire.
Les non-conformités, réclamations, résultats de contrôles et audits internes alimentent l’amélioration continue. Cette architecture de management rejoint certains principes de la
certification ISO 9001 en entreprise, tout en restant centrée sur l’innocuité des aliments.
Préparer l’entreprise à la certification ISO 22000
Réaliser un diagnostic initial et définir un plan d’action
La préparation commence par un diagnostic comparant les pratiques existantes aux exigences de la norme. Il doit inclure l’atelier, les zones de stockage, les flux, les documents, les enregistrements et les entretiens avec les équipes. Cette étape permet de prioriser les écarts ayant un impact direct sur la sécurité des aliments.
Le plan d’action doit désigner un responsable, une échéance, les ressources et une preuve attendue pour chaque mesure. Les priorités sont généralement les suivantes :
- mettre à jour les diagrammes de flux et l’analyse des dangers ;
- formaliser les programmes prérequis et les contrôles associés ;
- sécuriser la traçabilité, la gestion des lots et la procédure de rappel ;
- organiser les audits internes et la revue de direction ;
- traiter les écarts identifiés avant l’audit de certification.
Constituer l’équipe de sécurité des denrées alimentaires et former les équipes
L’équipe de sécurité des denrées alimentaires ne doit pas se limiter au responsable qualité. Production, maintenance, achats, logistique et encadrement apportent des informations essentielles sur les risques et la faisabilité des mesures. Si certaines compétences manquent, un accompagnement externe ou une formation ciblée peut être nécessaire.
La formation doit être adaptée aux postes : hygiène des mains, gestion des allergènes, contrôles de température, enregistrement des données, réaction face à une anomalie.
Une consigne non comprise ou impossible à appliquer ne constitue pas une maîtrise effective.
Documenter, appliquer et mesurer l’efficacité du système
Les documents utiles comprennent la politique, les objectifs, procédures, instructions, analyses des dangers, plans de surveillance et enregistrements. L’enjeu n’est pas d’accumuler les formulaires, mais de démontrer que les contrôles sont effectués et que les anomalies conduisent à une action.
Des indicateurs simples peuvent suivre les réclamations, résultats microbiologiques, écarts de température, défaillances fournisseurs ou délais de clôture des actions correctives. Les organisations déjà engagées dans une démarche environnementale peuvent articuler certains processus communs avec la
certification ISO 14001, sans mélanger les objectifs propres à chaque norme.
Suivre les étapes de l’audit de certification
Choisir un organisme certificateur accrédité
L’organisme doit être compétent pour le secteur d’activité concerné et accrédité pour délivrer des certificats ISO 22000. Avant de solliciter un devis, il est utile de préciser le périmètre : sites, activités, produits, effectifs et éventuelles activités externalisées. Le périmètre inscrit sur le certificat doit refléter la réalité des opérations couvertes.
Audit initial : revue documentaire, audit sur site et traitement des non-conformités
L’audit initial se déroule habituellement en deux temps. Une première étape vérifie la maturité du système et la préparation de l’organisation. L’audit sur site examine ensuite les pratiques, les preuves documentées, les installations et les entretiens avec le personnel.
Les auditeurs peuvent relever des non-conformités mineures ou majeures. L’entreprise doit analyser leur cause, définir une correction immédiate puis une action corrective durable, avec des preuves à l’appui.
Il ne suffit pas de corriger un document : il faut démontrer que la cause est maîtrisée.
Obtention du certificat et audits de surveillance
Après décision favorable, le certificat est délivré pour un cycle comportant des audits de surveillance et un audit de renouvellement. Le système doit donc rester vivant entre deux visites : audits internes, revue de direction, mise à jour des risques et suivi des actions restent indispensables.
Les entreprises disposant d’autres systèmes certifiés peuvent mutualiser certaines pratiques d’audit ou de gestion documentaire. Cela vaut, par exemple, pour les exigences transversales de la
norme ISO 45001 ou de l’
ISO 13485, tout en conservant les contrôles spécifiques à chaque domaine.
Éviter les erreurs qui compromettent la certification
Concevoir un système documentaire déconnecté des pratiques terrain
La principale erreur consiste à produire des procédures standardisées que les équipes ne suivent pas. Les auditeurs confrontent les documents à la réalité : observation des gestes, étiquetage, enregistrements, entretien des équipements et maîtrise des flux.
Chaque règle écrite doit être applicable, connue et vérifiable.
Sous-estimer les preuves, la formation et le suivi des actions correctives
Une action déclarée sans preuve de réalisation, une formation sans évaluation ou une non-conformité clôturée sans analyse de cause fragilisent le système. Il faut conserver des enregistrements lisibles, datés et cohérents, puis vérifier l’efficacité des corrections. Cette discipline transforme la certification en outil de maîtrise opérationnelle plutôt qu’en simple échéance d’audit.
Faire de l’ISO 22000 un dispositif de maîtrise durable
Obtenir la certification ISO 22000 repose avant tout sur un système appliqué au quotidien, et non sur la seule production de documents. L’analyse des dangers, les programmes prérequis, la traçabilité et la gestion des non-conformités doivent refléter les pratiques réelles de l’entreprise. La réussite dépend aussi de l’implication de la direction, de la compétence de l’équipe sécurité des denrées et de la mobilisation des opérateurs. Un audit interne rigoureux avant la certification permet d’identifier les écarts et de vérifier la fiabilité des preuves. Pour préparer l’audit externe, il est donc pertinent de prioriser les risques les plus sensibles, de
tester les procédures sur le terrain et de suivre les actions correctives jusqu’à leur efficacité démontrée. La certification devient alors un
outil de prévention et d’amélioration continue.