Article publié le mardi 10 novembre 2026 dans la catégorie business.
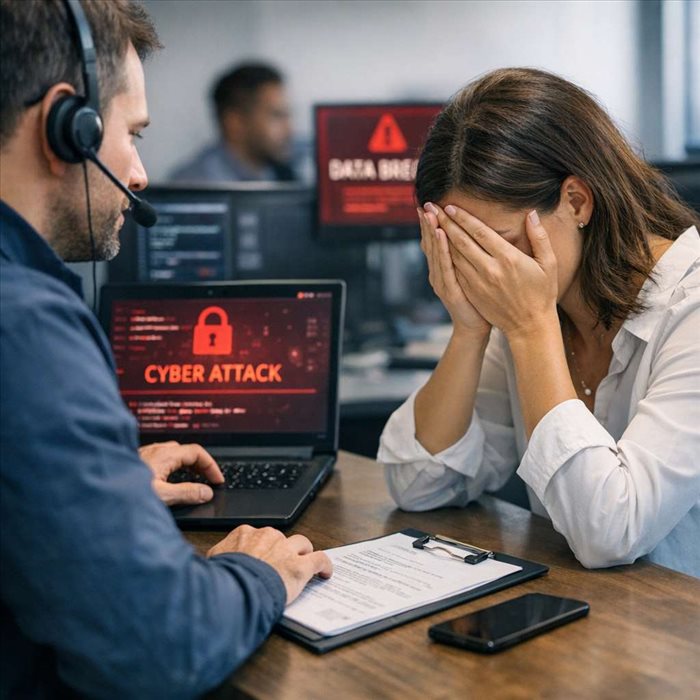
Une cyberattaque peut interrompre une activité, exposer des informations sensibles ou désorganiser durablement les équipes. Rançongiciel, compromission d’identifiants, hameçonnage, exfiltration de données ou déni de service distribué : les scénarios diffèrent, mais la priorité reste identique. Il faut limiter les dommages, maintenir les fonctions essentielles et prendre les bonnes décisions sous contrainte de temps. Une réponse structurée associe moyens techniques, coordination interne, obligations juridiques et, lorsque le contrat le prévoit, l’appui de l’assureur.
Comment accompagner une entreprise victime de cyberattaque ?
Une cyberattaque constitue une atteinte à la
confidentialité, l’intégrité ou la disponibilité du système d’information. La victime ne doit pas présumer immédiatement de son origine ni de son ampleur : un poste bloqué peut révéler une infection localisée, mais aussi une intrusion plus ancienne ayant permis le vol de données.
L’accompagnement commence par la désignation d’un responsable de crise et l’activation d’un plan de réponse à incident. Ce plan doit préciser les personnes habilitées à décider, les coordonnées des prestataires, les moyens de communication alternatifs et les priorités de continuité. Les équipes informatiques ne peuvent pas gérer seules un événement qui touche aussi les opérations, la direction, les ressources humaines, le juridique et la communication.
La première évaluation vise à identifier les services affectés, les données potentiellement concernées, les accès encore ouverts et les dépendances critiques.
La sécurité des personnes, la continuité des activités essentielles et la préservation des données priment sur le retour précipité à la normale. Il est également utile de consigner dès le départ les décisions, heures et actions réalisées : cette chronologie facilitera l’analyse technique, les démarches réglementaires et l’éventuelle déclaration à l’assureur.
Identifier rapidement l’incident et limiter sa propagation
Les premiers signaux doivent être traités comme des alertes : connexions inhabituelles, créations de comptes administrateurs, fichiers chiffrés, ralentissements inexpliqués, désactivation d’outils de sécurité ou demandes de rançon. Dans le cas d’un rançongiciel, le chiffrement peut s’accompagner d’une
double extorsion : les attaquants menacent alors de publier des données préalablement exfiltrées.
Le confinement consiste à isoler les postes, serveurs, comptes ou segments réseau suspects. Cette mesure doit être proportionnée : couper indistinctement tous les systèmes peut paralyser l’activité et effacer des éléments utiles à l’enquête. L’équipe technique peut notamment révoquer les sessions actives, réinitialiser les mots de passe compromis, bloquer certains flux et suspendre les accès distants à risque.
- Isoler les équipements manifestement touchés sans les redémarrer ni les reformater.
- Conserver les journaux, alertes et configurations avant toute action corrective majeure.
- Vérifier les comptes à privilèges, les accès cloud et les connexions de prestataires.
- Rechercher les indicateurs de compromission sur les systèmes comparables.
- Contrôler l’intégrité et l’accessibilité des sauvegardes avant toute restauration.
Les outils EDR, dédiés à la détection et à la réponse sur les postes et serveurs, ainsi que la journalisation centralisée, aident à reconstituer le périmètre réel. Ils permettent de rechercher des indicateurs de compromission, comme une adresse, un fichier, une commande ou un comportement associé à l’intrusion.
La suppression d’un fichier malveillant ne signifie pas que l’accès de l’attaquant est fermé : il faut identifier le point d’entrée et les mécanismes de persistance.
Organiser la réponse de crise et préserver les preuves
Une cellule de crise réunit les fonctions nécessaires selon la gravité de l’événement : direction, informatique, sécurité, juridique, communication, métiers concernés et prestataires spécialisés. Elle fixe un rythme de décision, centralise les informations validées et évite les messages contradictoires. Une communication interne brève et factuelle limite aussi la propagation de rumeurs et les comportements risqués.
L’investigation numérique, ou forensique, consiste à collecter et analyser les traces techniques : journaux, images de disques, données réseau, messageries et configurations. Son objectif est de comprendre le mode d’intrusion, les systèmes affectés, les données consultées ou exfiltrées et les actions nécessaires au rétablissement. La
chaîne de conservation des preuves est essentielle : elle documente qui a collecté chaque élément, quand et selon quelles conditions, afin de préserver son intégrité.
Lorsqu’une violation de données à caractère personnel est susceptible d’engendrer un risque pour les personnes, le RGPD impose en principe une notification à la CNIL dans les 72 heures suivant la prise de connaissance de la violation. Si le risque est élevé, les personnes concernées peuvent également devoir être informées. L’entreprise doit évaluer les faits sans attendre la fin complète de l’enquête et conserver la justification de ses décisions.
Le redémarrage des activités repose sur des environnements nettoyés et sur des sauvegardes fiables, idéalement hors ligne ou immuables. Les objectifs de reprise doivent être connus : le
RTO correspond au délai cible de rétablissement d’un service, tandis que le
RPO désigne la quantité maximale de données qu’il est acceptable de perdre. Ces indicateurs aident à arbitrer les restaurations et à informer les métiers de manière réaliste.
Le rôle de l’assurance cyber dans l’accompagnement des entreprises victimes
Une assurance cyber ne remplace ni les mesures de protection ni le plan de crise, mais elle peut apporter un cadre d’accompagnement lorsque survient un incident garanti. Les garanties et services proposés par l’annonceur sont à examiner dans le détail du contrat : une
une assurance contre les risques cyber peut prévoir, selon la formule souscrite, l’assistance de spécialistes en gestion de crise, en investigation informatique, en droit ou en communication. Elle peut également couvrir certains frais directement supportés par l’entreprise, tels que l’expertise, la restauration, l’interruption d’activité ou la notification, ainsi que certaines responsabilités envers des tiers.
La déclaration doit intervenir rapidement, conformément aux conditions contractuelles, avant d’engager des dépenses importantes lorsque l’accord préalable est requis. Il convient aussi de vérifier la franchise, le plafond de garantie, les sous-limites et les exclusions, qui peuvent limiter l’indemnisation. L’assureur ou son gestionnaire peut coordonner des intervenants qualifiés ; la décision technique et les obligations réglementaires demeurent toutefois de la responsabilité de l’entreprise.
Tirer les enseignements de l’attaque pour renforcer la sécurité
Le retour d’expérience doit distinguer la cause initiale, les failles qui ont permis la progression et les difficultés rencontrées pendant la crise. Une compromission par hameçonnage, par exemple, peut révéler l’absence d’authentification multifacteur, des droits trop étendus ou une surveillance insuffisante des accès. L’objectif n’est pas seulement de corriger l’incident visible, mais de réduire la probabilité et l’impact d’un scénario comparable.
Les mesures prioritaires concernent généralement les accès à privilèges, la segmentation réseau, la mise à jour des systèmes exposés, la sauvegarde, la journalisation et la capacité de détection.
Des sauvegardes testées régulièrement valent davantage que des copies dont la restauration n’a jamais été vérifiée. Les procédures de restauration doivent inclure les applications, les identités, les configurations et l’ordre de remise en service des métiers.
Enfin, le plan de réponse à incident doit être mis à jour avec les contacts, décisions et seuils d’escalade réellement utiles. Des exercices de crise permettent de tester les rôles, les canaux de communication et la coordination avec les prestataires. Cette préparation transforme une expérience subie en amélioration opérationnelle mesurable.
Questions fréquentes
Faut-il couper immédiatement tous les systèmes en cas de suspicion d’intrusion ?
Le confinement doit être ciblé autant que possible. Isoler les équipements ou comptes suspects limite la propagation, tandis qu’un arrêt généralisé peut interrompre des services critiques et compliquer l’analyse.
Ne pas redémarrer ni reformater un poste touché sans avis technique permet de conserver des traces utiles.
Qui doit être informé en premier lors d’un incident numérique ?
La direction, le responsable informatique ou sécurité et les personnes prévues par le dispositif de crise doivent être alertés sans délai. Les collaborateurs concernés reçoivent ensuite des consignes simples, notamment sur l’usage de la messagerie, les mots de passe ou les outils indisponibles. La communication externe doit rester contrôlée et fondée sur des informations vérifiées.
Une sauvegarde protège-t-elle toujours contre un rançongiciel ?
Non, seulement si elle est accessible, intègre et non compromise. Des sauvegardes connectées en permanence au réseau peuvent être chiffrées ou supprimées par un attaquant.
Une copie hors ligne ou immuable, testée régulièrement, améliore les chances de restauration sans payer de rançon.
Le paiement d’une rançon permet-il de résoudre l’incident ?
Non, il ne garantit ni le déchiffrement des données, ni la suppression des informations exfiltrées, ni l’absence de nouvelle attaque. Cette décision nécessite une analyse juridique, technique et opérationnelle approfondie. La priorité reste d’identifier l’accès initial, de sécuriser l’environnement et d’évaluer les options de reprise.
Quand contacter son assureur cyber ?
Dès la découverte d’un événement susceptible d’être garanti, conformément aux délais prévus au contrat. L’assureur peut alors indiquer la procédure de déclaration et, selon les garanties, mobiliser des experts.
Conserver les preuves et les justificatifs de dépenses facilite l’instruction du dossier.
Transformer la crise en capacité de résilience
Face à une intrusion, la rapidité compte, mais la qualité des décisions compte tout autant. Isoler les systèmes concernés, conserver les traces et coordonner les expertises permettent de réduire les conséquences opérationnelles, juridiques et financières.
La préparation en amont — sauvegardes testées, rôles définis, moyens de détection et exercices de crise — reste le moyen le plus fiable de retrouver une activité maîtrisée.
L’assurance peut compléter ce dispositif en donnant accès, selon le contrat, à des intervenants et à des garanties adaptées aux coûts de l’incident. Elle ne dispense toutefois pas de vérifier régulièrement ses protections et ses obligations. Le bon réflexe consiste à
tester son organisation avant l’urgence, puis à tirer un retour d’expérience précis de chaque événement.