Article publié le samedi 31 octobre 2026 dans la catégorie business.
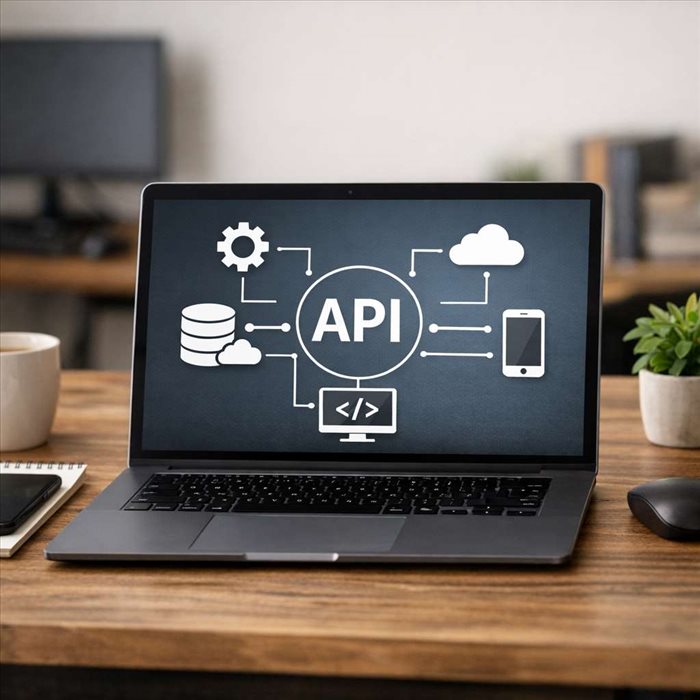
Une API est présente derrière de nombreux services numériques, même lorsqu’elle reste invisible pour l’utilisateur. Elle permet à un site, une application mobile ou un logiciel d’accéder de manière encadrée aux fonctions ou aux données d’un autre système. Comprendre cet acronyme aide à saisir comment un paiement en ligne, une carte interactive ou une connexion via un compte existant peuvent fonctionner sans que les applications concernées soient développées par le même éditeur.
API : définition et signification de l’acronyme
API signifie
Application Programming Interface, traduit en français par « interface de programmation applicative ». Il s’agit d’un contrat technique qui définit la façon dont deux logiciels peuvent communiquer. Ce contrat précise notamment les opérations disponibles, les données attendues, le format des réponses et les règles d’accès.
Une interface ne donne pas nécessairement accès à tout le système interne. Elle expose seulement des fonctions définies. Une application de commerce peut ainsi demander à un prestataire de paiement de créer une transaction, sans connaître ni gérer elle-même l’infrastructure bancaire.
Le terme API couvre plusieurs réalités : une bibliothèque de fonctions installée sur un ordinateur, une interface d’un système d’exploitation ou, plus couramment aujourd’hui, un service accessible sur le réseau. Dans le cas d’une API web, les échanges passent généralement par HTTP, le protocole également utilisé par les navigateurs. À l’image d’autres sigles techniques, dont
GPT et sa signification en intelligence artificielle, l’acronyme désigne donc à la fois une notion précise et un outil omniprésent.
Comment fonctionne une API entre deux applications
La requête, le traitement et la réponse
L’application qui sollicite un service est le
client API. Le système qui reçoit la demande est le serveur API. Le client appelle un endpoint, c’est-à-dire une URL correspondant à une ressource ou à une action précise : un produit, une commande, un utilisateur ou une recherche d’adresse.
Une requête HTTP comporte habituellement une méthode, une adresse, des paramètres et parfois un corps de message. Les méthodes les plus courantes sont les suivantes :
- GET : lire une ressource ;
- POST : créer une ressource ou déclencher une action ;
- PUT ou PATCH : modifier une ressource ;
- DELETE : supprimer une ressource.
Le serveur vérifie la demande, applique ses règles métier, consulte si besoin une base de données, puis renvoie une réponse. Un code HTTP indique le résultat : les codes 2xx signalent en principe un succès, les 4xx une erreur liée à la demande ou aux droits du client, et les 5xx une défaillance côté serveur. Cette séparation permet au client de réagir correctement : afficher une erreur, demander une nouvelle authentification ou réessayer plus tard.
Les données échangées et les règles d’accès
Le format le plus répandu est
JSON, un texte structuré facilement interprétable par des langages de programmation variés. Les données peuvent être placées dans l’URL, dans le chemin de l’endpoint ou dans le corps de la requête. Les en-têtes HTTP ajoutent des métadonnées, par exemple Content-Type pour le format, Accept pour le format attendu et Authorization pour le justificatif d’accès.
Une API ne doit pas confondre authentification et autorisation. L’authentification établit l’identité d’un utilisateur ou d’une application ; l’autorisation détermine ce qu’elle peut lire ou modifier. Une clé API identifie souvent le logiciel appelant. Un jeton d’accès, fréquemment obtenu via OAuth 2.0, accorde des permissions limitées et généralement temporaires.
Exemples concrets d’API utilisées au quotidien
Paiement, cartographie et connexion via un compte tiers
Lors d’un achat en ligne, le site transmet des informations nécessaires au prestataire de paiement via son interface. Le prestataire traite l’opération et retourne un statut ; le marchand n’a pas à manipuler directement toutes les données bancaires. Ce cloisonnement est essentiel pour limiter l’exposition des informations sensibles.
Une application qui affiche une carte, calcule un itinéraire ou convertit une adresse en coordonnées appelle généralement un service géographique. De même, le bouton « Se connecter avec » un compte tiers repose souvent sur OAuth 2.0 : le service tiers confirme l’identité de la personne sans transmettre son mot de passe à l’application demandant l’accès. Les usages numériques emploient aussi de nombreux sigles ;
la technologie mobile RCS illustre, elle aussi, l’évolution des communications entre services.
Synchronisation entre logiciels et services en ligne
Les API relient un outil de gestion de la relation client, un logiciel de facturation, une boutique et un entrepôt de données. Lorsqu’une commande est créée, les informations peuvent être envoyées au logiciel logistique ; lorsqu’un statut change, un webhook peut prévenir automatiquement le système concerné. Un webhook est une notification HTTP déclenchée par un événement, contrairement à une interrogation répétée de l’API par le client.
Cette automatisation réduit les doubles saisies, mais elle exige une correspondance claire entre les champs, les identifiants et les règles de mise à jour. Dans les échanges professionnels, une indication comme
FYI dans un message de travail ne remplace évidemment pas une donnée structurée et traçable entre applications.
Les principaux types d’API informatiques
API web : REST, SOAP et GraphQL
REST est un style d’architecture très répandu : il organise les accès autour de ressources identifiées par des URI et utilise les méthodes HTTP. Il est souvent associé au JSON, sans que REST impose à lui seul un format unique.
SOAP est un protocole plus formel, reposant habituellement sur des messages XML et sur un contrat WSDL décrivant le service. Il demeure présent dans certains systèmes d’entreprise nécessitant des contrats stricts. GraphQL, de son côté, est un langage de requête : le client peut demander précisément les champs dont il a besoin, via un schéma défini.
| Approche | Principe dominant | Format fréquent |
| REST | Ressources et méthodes HTTP | JSON |
| SOAP | Messages et contrat formel | XML |
| GraphQL | Champs demandés par le client | JSON |
API publiques, privées et partenaires
Une
API publique est proposée à des développeurs externes selon des conditions d’utilisation. Une API privée reste réservée aux systèmes internes d’une organisation. Une API partenaire est accessible à des tiers identifiés, dans un cadre contractuel. Cette distinction concerne surtout la gouvernance et le niveau d’ouverture, non la technologie utilisée.
Pourquoi les API sont essentielles au développement numérique
Gagner du temps grâce à la réutilisation de services
Une équipe peut intégrer un module de paiement, d’envoi d’e-mails, de traduction ou de géolocalisation plutôt que de le reconstruire.
L’API rend un service spécialisé réutilisable tout en séparant son fonctionnement interne de l’application cliente. Les mises à jour du fournisseur peuvent ainsi rester invisibles, tant que le contrat d’interface est respecté.
Connecter des outils sans reconstruire toutes leurs fonctionnalités
Les interfaces facilitent les architectures composées de plusieurs services. Elles permettent également de faire dialoguer des logiciels anciens et des applications plus récentes. Le versionnement est alors crucial : une version nouvelle doit éviter de rompre les intégrations existantes ou fournir une période de transition. Cette logique de communication explicite contraste avec les abréviations informelles telles que
ASAP et son usage en anglais professionnel : ici, les règles doivent être documentées et interprétables par des machines.
Les limites et précautions à connaître avant d’utiliser une API
Authentification, autorisations et protection des données
Les clés et jetons ne doivent jamais être exposés dans un code accessible publiquement. Les droits accordés doivent suivre le principe du moindre privilège : une application ne reçoit que les permissions nécessaires. Il faut aussi vérifier quelles données personnelles sont envoyées, où elles sont traitées et combien de temps elles sont conservées.
Une interface pratique n’exonère pas de responsabilités de sécurité.
Documentation, quotas d’utilisation et dépendance au fournisseur
Une documentation utile décrit les endpoints, paramètres, formats, erreurs, modalités d’authentification et exemples d’appel. Les fournisseurs appliquent souvent des quotas ou un rate limiting, qui limitent le nombre de requêtes sur une période donnée afin de protéger le service. Enfin, une intégration crée une dépendance : changement de tarif, suppression d’un endpoint ou évolution de version peuvent imposer des adaptations. Prévoir la gestion des erreurs, la surveillance des appels et une solution de repli réduit ce risque.
Questions courantes
Une interface de programmation est-elle réservée aux développeurs ?
Non. Son utilisation technique est généralement réalisée par des développeurs, mais ses effets concernent aussi les équipes métiers : synchronisation d’outils, automatisation de tâches, paiement en ligne ou centralisation des données. Comprendre son rôle aide à évaluer les possibilités et les contraintes d’un logiciel.
Quelle différence entre une API et un site web ?
Un site web fournit une interface conçue pour une personne, avec des pages et des boutons. Une API fournit une interface destinée à des logiciels, via des règles et des formats de données.
Les deux peuvent s’appuyer sur le même serveur, mais ne répondent pas au même usage.
Peut-on créer sa propre API ?
Oui. Une organisation peut exposer certaines fonctions de son application pour ses outils internes, ses clients ou ses partenaires. Il faut définir les accès autorisés, les formats d’échange, les erreurs possibles et une documentation claire. Une conception limitée aux besoins réels réduit les risques de sécurité et de maintenance.
Pourquoi un appel peut-il être refusé malgré une clé valide ?
Une clé identifie souvent l’application, sans lui donner automatiquement tous les droits. Le refus peut venir d’un jeton expiré, d’une permission insuffisante, d’un quota atteint, d’un paramètre invalide ou d’une restriction sur l’adresse appelée. Le code de réponse et le message d’erreur permettent généralement d’identifier la cause.
Le rôle central des interfaces entre services
Une interface de programmation établit un cadre fiable pour faire dialoguer des logiciels sans exposer leur fonctionnement interne. Elle transforme des besoins concrets — traiter un paiement, récupérer une information ou synchroniser un outil — en échanges structurés, contrôlés et réutilisables. Sa valeur repose autant sur la technologie employée que sur la qualité du contrat proposé : données cohérentes, droits clairement définis, documentation exploitable et évolution maîtrisée.
Pour un projet numérique, l’essentiel est donc d’identifier le service réellement nécessaire, puis de vérifier ses conditions d’accès, ses limites et sa pérennité.
Une intégration réussie ne consiste pas seulement à envoyer une requête : elle suppose de protéger les accès, prévoir les erreurs et respecter les règles d’usage. Bien conçue,
l’interface devient un lien durable entre des outils complémentaires.