Article publié le samedi 7 novembre 2026 dans la catégorie business.
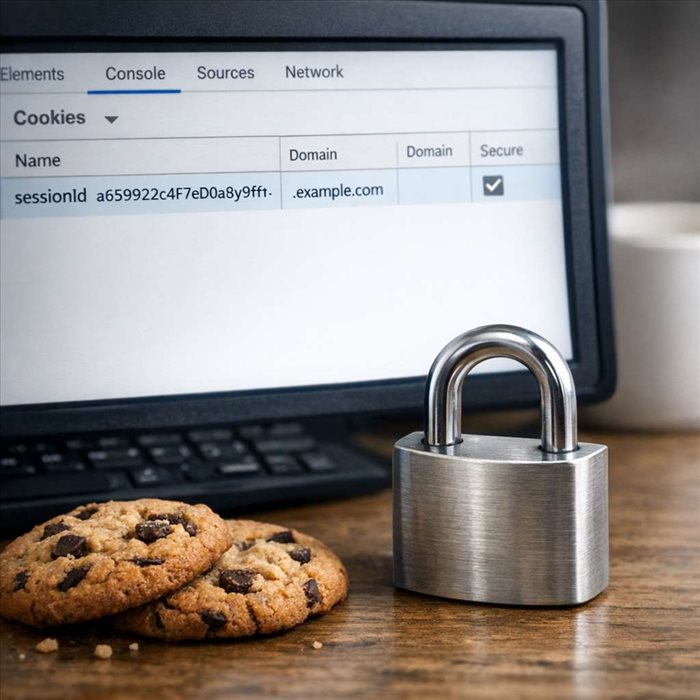
Les cookies permettent au navigateur de mémoriser un état entre deux requêtes : connexion à un compte, panier, langue ou préférences. Cette commodité devient sensible dès qu’un cookie représente une identité ou un droit d’accès. L’attribut
Secure existe pour empêcher qu’une telle valeur circule sur une connexion HTTP non chiffrée. Il ne sécurise pas le contenu du cookie à lui seul : il complète HTTPS, TLS et d’autres attributs afin de réduire des risques distincts.
Comprendre le rôle d’un cookie HTTP et les risques d’une transmission non chiffrée
Un cookie HTTP est une paire nom-valeur que le serveur demande au navigateur de stocker au moyen de l’en-tête
Set-Cookie. Lors d’une requête ultérieure, le navigateur ajoute les cookies éligibles dans l’en-tête
Cookie. Cette éligibilité dépend notamment du domaine, du chemin, de la durée de vie et des attributs de sécurité configurés.
Sur HTTP, le trafic circule en clair : une personne capable d’observer le réseau peut lire les requêtes et les réponses, voire les modifier. Sur un Wi-Fi public, un réseau compromis ou un équipement intermédiaire malveillant, un attaquant peut récupérer un identifiant de session envoyé dans l’en-tête Cookie. Il peut ensuite le réutiliser sans connaître le mot de passe : c’est le détournement de session.
HTTPS transporte HTTP dans un canal TLS, qui assure le chiffrement et l’intégrité des échanges tout en authentifiant normalement le serveur. Le détail de ce mécanisme est présenté dans ce
guide sur le protocole TLS lors d’une connexion HTTPS. Sans HTTPS, un cookie d’authentification constitue donc une information particulièrement exposée.
Ce que garantit l’attribut Secure sur un cookie
Un cookie envoyé uniquement via HTTPS
L’attribut
Secure indique au navigateur de ne transmettre le cookie que sur une connexion sécurisée, en pratique HTTPS. Exemple :
Set-Cookie: session=valeur_opaque; Secure; HttpOnly; SameSite=Lax
Le cookie peut être enregistré par le navigateur, mais il ne sera pas joint à une requête HTTP classique. Cette règle concerne l’envoi du cookie ; elle ne chiffre ni sa valeur dans le stockage local du navigateur, ni les données déjà exposées par une autre faille.
Un cookie Secure doit être utilisé avec un certificat TLS valide et un site réellement accessible en HTTPS. Les navigateurs appliquent des règles particulières pour `localhost` dans certains contextes de développement, mais ce comportement ne doit pas servir de modèle pour la production.
La protection contre l’interception sur les réseaux non fiables
Avec Secure, une requête accidentelle vers `http://exemple.fr` ne divulgue pas le cookie de session. La protection est décisive lorsqu’un utilisateur rejoint un réseau Wi-Fi non fiable ou qu’un attaquant tente une attaque de type homme-du-milieu (MITM).
Elle reste toutefois dépendante de l’adoption complète de HTTPS. Une simple redirection de HTTP vers HTTPS laisse une première requête HTTP possible.
HSTS demande au navigateur d’utiliser HTTPS directement lors des visites suivantes et réduit ce risque de dégradation. Pour approfondir ce point, consultez
le fonctionnement de l’en-tête HTTP HSTS.
Pourquoi Secure est essentiel pour les cookies de session et d’authentification
Éviter le détournement de session par vol de cookie
Un cookie de session contient souvent un identifiant aléatoire qui renvoie, côté serveur, à une session authentifiée. Un jeton peut aussi contenir directement des informations d’autorisation. Dans les deux cas, sa possession peut suffire à agir comme l’utilisateur concerné.
Un cookie qui donne accès à un compte ne doit jamais être envoyé en HTTP. Secure empêche précisément cette fuite par le transport. Il est pertinent pour les sessions, les jetons de renouvellement, les espaces d’administration et tout état associé à une identité.
| Élément | Risque principal réduit | Limite |
| Secure | Interception du cookie pendant un échange HTTP | Ne bloque ni XSS ni CSRF |
| HttpOnly | Lecture par JavaScript injecté | Le navigateur envoie encore le cookie |
| SameSite | Envoi dans de nombreuses requêtes intersites | Ne remplace pas une défense CSRF adaptée |
Protéger les jetons de connexion, préférences sensibles et données utilisateur
Les cookies ne sont pas tous équivalents. Une préférence d’affichage est moins critique qu’une session, mais sa modification peut tout de même affecter l’utilisateur. Les cookies contenant des identifiants, des rôles, des choix de confidentialité ou des références à des données personnelles méritent une configuration restrictive.
La portée compte aussi. `Domain` détermine quels hôtes reçoivent le cookie ; `Path` délimite les chemins concernés. Éviter un attribut Domain trop large limite l’exposition aux sous-domaines. Le préfixe
`__Host-` renforce cette discipline : il exige Secure, `Path=/` et l’absence de Domain. Le préfixe `__Secure-` exige au minimum Secure.
Mettre en place l’attribut Secure correctement
Définir Secure dans l’en-tête Set-Cookie
Le serveur doit ajouter l’attribut lors de la création ou du renouvellement du cookie. Une configuration minimale pour une session est généralement :
Set-Cookie: __Host-session=valeur_opaque; Path=/; Secure; HttpOnly; SameSite=Lax
La valeur doit rester opaque et imprévisible ; il vaut mieux conserver les informations sensibles côté serveur. Vérifiez les réponses HTTP dans les outils de développement et assurez-vous que le cookie reçu porte bien les attributs attendus.
- Activer Secure pour tout cookie d’authentification ou de session.
- Ajouter HttpOnly quand le script client n’a pas besoin de lire la valeur.
- Choisir SameSite selon les flux légitimes entre sites.
- Limiter Domain, Path et la durée de vie au besoin réel.
Vérifier que tout le site et ses sous-domaines utilisent HTTPS
L’application, ses sous-domaines utiles, ses formulaires et ses redirections doivent fonctionner exclusivement en HTTPS. Un sous-domaine en HTTP ne devrait pas pouvoir recevoir un cookie sensible à portée large. HSTS, lorsqu’il est déployé avec précaution, renforce cette cohérence.
Il faut également distinguer CORS des règles de cookies.
CORS ne rend pas un cookie sûr et ne remplace pas Secure. Il contrôle l’accès d’un script à des réponses entre origines. Ce
guide du mécanisme CORS dans les navigateurs détaille cette séparation.
Les limites de Secure et les attributs à associer
HttpOnly contre les accès JavaScript malveillants
Secure protège le trajet réseau, pas le code exécuté dans la page. En cas de vulnérabilité XSS, un script injecté peut parfois lire un cookie non protégé et l’exfiltrer. L’attribut
HttpOnly interdit cette lecture via JavaScript, ce qui réduit fortement le vol direct du jeton.
Il ne supprime pas tous les effets d’une XSS : un script peut encore envoyer des requêtes depuis la page, et le navigateur y joindra le cookie selon ses règles. La prévention des injections reste indispensable.
SameSite contre les requêtes intersites non désirées
SameSite limite l’envoi automatique d’un cookie lorsqu’une requête provient d’un autre site. Il contribue à réduire les attaques CSRF, dans lesquelles un site tiers tente de déclencher une action sur un service où l’utilisateur est connecté. `Lax` convient souvent aux sessions classiques ; `Strict` est plus restrictif ; `None` exige Secure et sert aux usages intersites nécessaires. Retrouvez les nuances dans
ce dossier sur SameSite.
Erreurs courantes avec l’attribut Secure en développement et en production
L’erreur la plus fréquente consiste à activer Secure uniquement en production, puis à oublier de tester le comportement HTTPS réel. À l’inverse, désactiver durablement Secure pour contourner un problème local expose les déploiements ultérieurs.
Autres erreurs : croire que Secure chiffre la valeur du cookie, définir un Domain trop large, conserver des jetons trop longtemps, ou utiliser `SameSite=None` sans nécessité. Enfin, Secure sans HTTPS généralisé ni HSTS offre une protection incomplète.
La configuration robuste associe HTTPS partout, Secure, HttpOnly, SameSite et une portée minimale.
Questions courantes
Un cookie Secure peut-il être lu par JavaScript ?
Oui, sauf si l’attribut
HttpOnly est également présent. Secure limite le transport du cookie aux connexions HTTPS ; il ne contrôle pas l’accès depuis les scripts de la page. Pour un identifiant de session, l’association de Secure et HttpOnly est généralement appropriée.
Peut-on créer un cookie Secure avec JavaScript ?
Oui, un script peut définir un cookie avec le drapeau Secure via document.cookie lorsqu’il s’exécute dans un contexte HTTPS. En revanche, JavaScript ne peut pas ajouter HttpOnly : cet attribut doit être envoyé par le serveur dans Set-Cookie. Un script ne peut pas non plus lire ou modifier un cookie déjà marqué HttpOnly.
Pourquoi un cookie Secure n’apparaît-il pas ou n’est-il pas envoyé en local ?
Le plus souvent, l’application locale est servie en HTTP. Un navigateur n’envoie normalement un cookie Secure que par HTTPS, même si certains accordent un traitement particulier à localhost. La solution fiable consiste à configurer HTTPS aussi dans l’environnement de développement, plutôt que de modifier la sécurité du cookie pour tous les environnements.
Faut-il appliquer Secure aux cookies de consentement ou de préférences ?
Oui, dès lors que le site fonctionne en HTTPS, c’est une mesure cohérente, y compris pour des valeurs non sensibles. Le risque est surtout critique pour les cookies d’authentification, mais limiter toute transmission en clair évite l’altération ou l’observation de préférences.
Les cookies de session doivent être prioritaires.
Un cookie Secure protège-t-il contre le piratage d’un compte ?
Il réduit un risque précis : le vol du cookie lors d’un transport non chiffré. Il ne protège pas contre le phishing, un mot de passe compromis, une faille XSS, un appareil infecté ou une mauvaise gestion des droits côté serveur. La sécurité d’une session repose sur plusieurs mécanismes complémentaires, dont HTTPS, HttpOnly, SameSite et une durée de validité adaptée.
Le réflexe à adopter pour les sessions
L’attribut
Secure répond à un principe simple : une information qui identifie un utilisateur ne doit pas pouvoir transiter sur un canal non chiffré. Il protège ainsi les sessions et jetons contre une interception réseau, sans constituer une protection complète à lui seul. Sa valeur dépend d’un déploiement HTTPS cohérent sur l’ensemble du site et d’une portée de cookie correctement limitée. Pour réduire les risques complémentaires, il doit être associé à
HttpOnly contre la lecture par script et à
SameSite contre certains envois intersites. En pratique, vérifiez systématiquement les en-têtes Set-Cookie des parcours connectés :
HTTPS, Secure, HttpOnly et SameSite doivent former une configuration adaptée à votre application.