Article publié le vendredi 13 novembre 2026 dans la catégorie business.
ISO 31000 est souvent recherchée comme une « certification », alors qu’elle constitue avant tout un référentiel pour organiser le management des risques. Elle aide une entreprise, une collectivité ou une association à anticiper les événements susceptibles d’affecter ses objectifs et à prendre des décisions plus robustes. Son intérêt dépasse la prévention des pertes : elle permet aussi d’identifier des opportunités. Pour situer cette norme parmi les démarches existantes, il est utile de connaître la
définition d’une certification ISO et ses modalités d’obtention.
ISO 31000 : une norme de management des risques, pas une certification d’entreprise
Publiée par l’Organisation internationale de normalisation,
ISO 31000:2018 fournit des lignes directrices pour le management du risque. Elle définit le risque comme l’« effet de l’incertitude sur les objectifs ». Cet effet peut être défavorable, par exemple une interruption de production, mais aussi favorable lorsqu’une opportunité est détectée et maîtrisée.
Point essentiel : ISO 31000 ne contient pas d’exigences certifiables.
Une organisation ne peut donc pas obtenir une certification ISO 31000 délivrée par l’ISO, contrairement à des normes de systèmes de management telles qu’ISO 9001 ou ISO 27001. Elle peut en revanche démontrer que son dispositif est aligné sur les lignes directrices, faire réaliser une évaluation indépendante ou recourir à un audit interne.
Des organismes privés peuvent proposer des attestations, des labels ou des formations portant sur ISO 31000. Il faut les distinguer d’une certification reconnue de système de management. De même, une personne peut suivre une formation ou obtenir une qualification liée au risque ; cela ne certifie pas l’entreprise elle-même.
À quoi sert ISO 31000 dans une organisation
La norme fournit un langage et une méthode commune pour traiter les incertitudes liées aux objectifs stratégiques, opérationnels, financiers, réglementaires, environnementaux ou de sécurité. Elle évite que les risques soient gérés séparément par chaque service, sans critères cohérents ni responsabilité claire.
Prendre de meilleures décisions face aux incertitudes
ISO 31000 aide les décideurs à comparer les options selon leurs risques, leurs bénéfices attendus et leur compatibilité avec l’
appétence au risque de l’organisation, c’est-à-dire le niveau et la nature de risque qu’elle est disposée à accepter pour atteindre ses objectifs.
L’approche s’applique à un investissement, à un projet informatique, à l’ouverture d’un site ou à un changement de fournisseur. Elle ne promet pas de supprimer toute incertitude : elle permet plutôt de la rendre visible, analysable et assumée. Dans le domaine de la sécurité de l’information, elle complète utilement les démarches abordées par
ISO 27005 et la gestion des risques numériques.
Protéger les objectifs, les actifs et la continuité d’activité
Un dispositif structuré contribue à protéger les actifs matériels, les données, la trésorerie, la réputation et les personnes. Il aide aussi à préparer les scénarios susceptibles d’interrompre une activité : panne, cyberattaque, défaillance d’un prestataire, incident de sécurité ou évolution réglementaire.
La gestion des risques soutient ainsi la continuité d’activité, sans s’y substituer. Lorsqu’une organisation doit formaliser un système certifiable de continuité,
ISO 22301 et ses exigences apportent un cadre plus prescriptif.
Les principes et le cadre de management des risques selon ISO 31000
ISO 31000 repose sur des principes : démarche intégrée, structurée et complète, mais aussi personnalisée, inclusive, dynamique et fondée sur les meilleures informations disponibles. Elle reconnaît que
les facteurs humains et culturels influencent la façon dont un risque est perçu, remonté ou accepté.
L’engagement de la direction et l’intégration aux activités
Le cadre de management du risque doit être soutenu par la direction. Celle-ci attribue les rôles, les ressources et l’autorité nécessaires, puis veille à l’intégration du risque dans la stratégie, les projets, les processus métiers et les décisions courantes.
Le dispositif n’a pas vocation à créer un service isolé chargé de tout contrôler. Chaque risque important doit avoir un
propriétaire du risque, responsable de son suivi et des actions décidées. La fonction risque, lorsqu’elle existe, coordonne la démarche et apporte des méthodes.
La communication, la gouvernance et l’amélioration continue
La consultation des parties prenantes — équipes opérationnelles, direction, clients, fournisseurs ou experts — améliore la qualité des informations recueillies. Elle limite également les angles morts liés à une vision trop centralisée.
La gouvernance fixe les critères de décision, les circuits de remontée et le niveau de reporting. Le cadre est ensuite évalué et ajusté : évolution de l’environnement, retour d’incident, nouvelle activité ou inefficacité d’un contrôle doivent conduire à une
amélioration continue. Cette logique de responsabilité sociétale peut également éclairer la lecture d’
ISO 26000, elle aussi fondée sur des lignes directrices plutôt que sur une certification d’organisation.
Comment fonctionne le processus de gestion des risques ISO 31000
Le processus est itératif : il comprend communication et consultation, définition du périmètre, appréciation du risque, traitement, suivi et enregistrement. Il doit rester proportionné à l’enjeu plutôt que reproduire mécaniquement des outils complexes.
Définir le contexte et identifier les risques
L’organisation précise d’abord le périmètre : activité concernée, objectifs, parties prenantes, contraintes internes et externes. Elle établit aussi ses
critères de risque : seuils de conséquence acceptables, horizon temporel, obligations et niveau de tolérance.
L’identification recense ensuite les sources de risque, les événements redoutés ou recherchés, leurs causes et leurs conséquences possibles. Entretiens, ateliers, retours d’expérience, audits et analyses de données sont souvent combinés.
Analyser, évaluer et hiérarchiser les risques
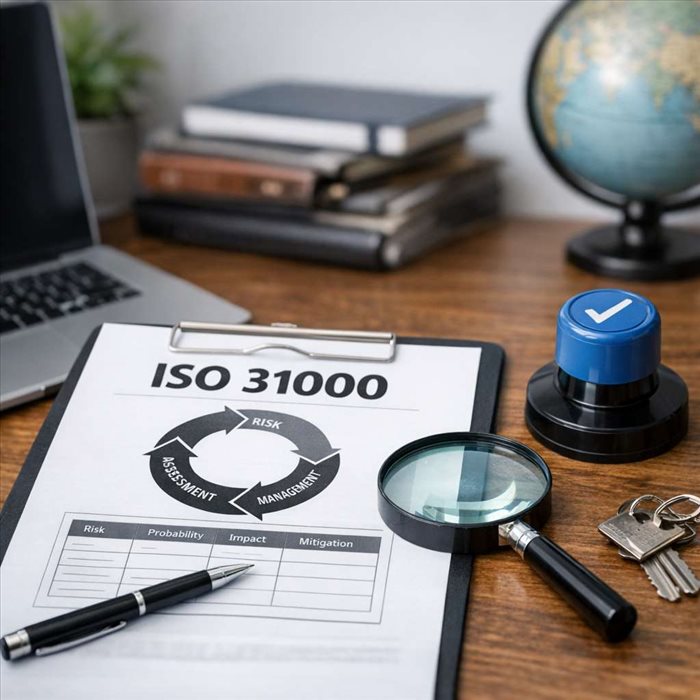
L’analyse estime la vraisemblance, les conséquences et les contrôles existants. L’évaluation compare le niveau obtenu aux critères définis afin de décider des priorités. Une matrice probabilité-impact peut être utile, à condition de ne pas donner une fausse précision à des jugements qualitatifs.
| Notion | Rôle dans la décision |
| Risque inhérent | Niveau de risque avant prise en compte des contrôles |
| Risque résiduel | Niveau qui subsiste après les mesures en place ou prévues |
| Critère de risque | Référence permettant d’accepter, traiter ou escalader un risque |
Pour choisir des techniques d’appréciation adaptées, ISO 31010 constitue une norme complémentaire : elle recense notamment l’analyse de scénarios, les check-lists, l’AMDEC ou les arbres de défaillance.
Traiter les risques puis surveiller les résultats
Le traitement consiste à sélectionner une réponse réaliste, puis à la mettre en œuvre, avec responsable, délai, ressources et indicateur de suivi. Les principales options sont :
- éviter l’activité ou la décision à l’origine du risque ;
- supprimer une source de risque ou réduire sa probabilité ;
- limiter les conséquences par des contrôles ou des plans de réponse ;
- partager le risque, par contrat, assurance ou partenariat ;
- accepter le risque résiduel lorsqu’il reste compatible avec les critères établis.
La surveillance vérifie l’efficacité réelle des actions et détecte les changements de contexte. L’enregistrement et le rapport assurent la traçabilité des décisions, des hypothèses et des risques résiduels acceptés.
Mettre en œuvre ISO 31000 sans confondre conformité et certification
Construire une démarche adaptée à la taille et aux enjeux de l’organisation
Une petite structure peut commencer par une cartographie limitée à ses activités critiques, des critères simples et un suivi périodique. Une organisation plus complexe aura besoin de rôles formalisés, de tableaux de bord et d’un reporting vers la gouvernance.
L’adaptation au contexte prime sur l’accumulation de documents.
Lorsqu’un système certifiable de sécurité de l’information est visé, la démarche de risque peut alimenter
la mise en conformité avec ISO 27001, sans confondre les deux référentiels.
Éviter les erreurs fréquentes dans la gestion des risques
Les erreurs les plus courantes sont une cartographie jamais actualisée, des risques sans propriétaire, des actions sans budget ou une évaluation réduite à une matrice théorique. Il faut aussi éviter de considérer le risque comme uniquement négatif, d’écarter les équipes terrain ou de présenter une attestation privée comme une certification ISO.
La valeur d’ISO 31000 réside dans des décisions mieux documentées et suivies, non dans l’obtention d’un label.
Questions fréquentes
Qui peut utiliser ISO 31000 ?
Toute organisation peut s’appuyer sur ISO 31000 : entreprise privée, administration, association, établissement de santé ou collectivité. La norme n’impose ni taille minimale ni secteur particulier. Elle peut servir à encadrer un projet ponctuel comme la gestion globale des risques.
Son application doit être proportionnée aux ressources, aux objectifs et aux risques réellement rencontrés.
Un audit peut-il attester qu’une organisation applique ISO 31000 ?
Oui, un audit interne ou une évaluation par un prestataire peut apprécier l’alignement d’une démarche avec les recommandations d’ISO 31000. Le rapport peut identifier les écarts, les forces et les améliorations possibles. Toutefois, cette appréciation ne constitue pas une certification ISO officielle de l’organisation, car la norme ne fixe pas d’exigences conçues pour ce type de certification.
Quels documents sont utiles pour piloter les risques ?
Un registre des risques, une cartographie, des fiches de traitement et des comptes rendus de revue constituent généralement une base utile. Chaque document doit préciser le risque concerné, son responsable, les mesures prévues, les échéances et le niveau résiduel accepté.
La lisibilité et la mise à jour comptent davantage que la quantité de documents produits.
À quelle fréquence faut-il revoir une cartographie des risques ?
La revue doit intervenir dès qu’un changement significatif survient : nouveau marché, incident, évolution réglementaire, changement de fournisseur critique ou transformation du système d’information. En l’absence d’événement particulier, une revue périodique planifiée permet de vérifier que les hypothèses restent valables. La bonne fréquence dépend du rythme de changement et de la criticité des activités.
La gestion des risques remplace-t-elle les contrôles internes ?
Non. La gestion des risques sert à identifier et à évaluer les incertitudes susceptibles d’affecter les objectifs ; le contrôle interne rassemble notamment les mesures destinées à les maîtriser. Les deux approches se complètent : l’analyse des risques aide à choisir les contrôles prioritaires, tandis que les résultats des contrôles permettent de réévaluer le risque résiduel.
Le point à retenir pour agir
ISO 31000 n’est pas un label à obtenir, mais un cadre pour intégrer l’incertitude aux décisions importantes. Son efficacité repose moins sur une documentation abondante que sur une démarche vivante : objectifs définis, risques hiérarchisés, responsabilités attribuées et actions suivies.
La direction doit donner l’impulsion, tandis que les équipes apportent leur connaissance concrète des situations à risque. Une organisation gagne à commencer par ses activités les plus critiques, puis à ajuster progressivement ses critères et ses outils. L’objectif n’est pas d’éliminer tous les risques, ce qui serait irréaliste, mais de prendre des décisions avec un
niveau de risque assumé et maîtrisé.